lab-001_home_soho
Do wykonania tego laboratorium potrzebujesz :
- Cisco Packet Tracer, lub
- dowolnego emulatora z obrazami Cisco L2 / L3 + dowolny OS, lub
- urządzenia fizyczne 1x Cisco L2, 2x Cisco L3 + 2x PC
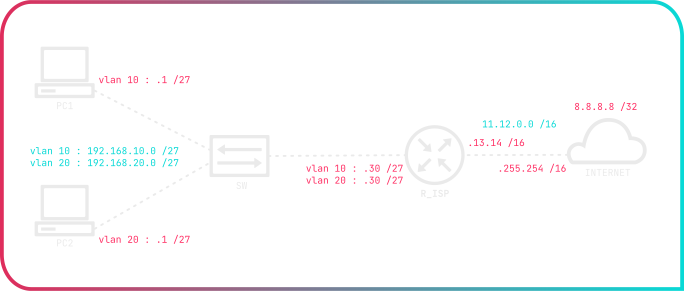
* interfejsy według własnego uznania
* INTERNET to taki sam router jak R_ISP
:: zadania
1. Na switchu SW stwórz vlany zgodnie z danymi na rysunku. Uwzględnij dwadodatkowe dla native vlan oraz nieużywanych portów.
- Żaden interfejs nie zostaje w vlan 1.
2. Na switchu SW skonfiguruj porty w odpowiednim trybie pracy i przypisz właściwe vlany. Nieużywane porty przypisz do oddzielnego vlanu oraz wyłącz. Na porcie trunk przepuść tylko ruch dla dwóch "użytkowych" vlanów i skonfiguruj native vlan. Na wszystkich interfejsach wyłącz DTP.
3. Na routerze R_ISP włącz interfejs w kierunku routera INTERNET i zaadresuj go. Utwórz również subinterfejsy w kierunku switcha. Zaadresuj je. Włącz na nich obsługę enkapsulacji dot1Q i przypisz obsługę odpowiednich vlanów.
- Pamiętaj o uruchomieniu fizycznego interfejsu, na którym planujesz stworzyć subinterfejsy.
- Sprawdź konfigurację interfejsu trunk na SW. Zweryfikuj jakie vlany są przepuszczane.
- Sprawdź również konfigurację native vlan.
4. Na routerze R_ISP stwórz wpis statyczny - bramę domyślną - kierującą cały wychodzący ruch na adres interfejsu routera INTERNET.
5. Na routerze INTERNET włącz interfejs w kierunku R_ISP i zaadresuj go. Dodatkowo utwórz interfejs Loopback i zaadresuj go zgodnie z danymi na rysunku.
- Sprawdź komunikację między urządzeniami R_ISP, a INTERNET.
- Sprawdź komunikację między R_ISP, a interfejsem Loopback na INTERNET.
6. Na routerze R_ISP utwórz dwie pule DHCP. Po jednej dla każdej sieci vlan. Wskaż adresację, która ma zostać przydzielona klientom, bramę domyślną, serwer DNS, a także ustal dowolny lease time. Dodatkowo wyklucz adresy bram domyślnych z "oferty" serwera DHCP.
7. Na PC1 i PC2 skonfiguruj interfejsy sieciowe w tryb DHCP i upewnij się, że adresy zostały poprawnie przydzielone.
- Sprawdź, czy hosty otrzymały poprawne dane sieciowe od serwera DHCP.
- Sprawdź listę klientów DHCP na routerze R_ISP.
- Sprawdź komunikację obu hostów z ich bramami oraz między sobą.
- Sprawdź komunikację hostów z adresem 8.8.8.8 - brak komunikacji.
8. Na routerze R_ISP skonfiguruj translację NAT w wersji PAT tak, aby oba hosty mogły komunikować się z internetem.
- Użyj access-listy do zdefiniowania podsieci podlegających translacji.
- Wykorzystaj atrybut "overload" by uzyskać zamierzony skutek.
- Pamiętaj o zdefiniowaniu odpowiednich interfejsów jako inside / outside
- Sprawdź komunikację między hostami a adresem 8.8.8.8
- Sprawdź statystyki wykorzystania utworzonych access-list.
- Zweryfikuj działanie NAT na podstawie numerów portów.
9. Na switchu SW ustal nazwę użytkownika, domenę oraz wersję protokołu SSH i wygeneruj klucz RSA o minimalnej długości 1024. Dla linii konsolowej ustal logowanie przy pomocy lokalnej listy użytkowników. Utwórz również interfejs vlan 20 i zaadresuj go według własnego uznania. Skonfiguruj pierwsze pięć linii VTY aby obsługiwały jedynie połączenia przychodzące i wychodzące SSH oraz podczas logowania korzystały z lokalnej bazy użytkowników. Na pozostałych liniach VTY wyłącz komunikację.
- Pamiętaj aby skonfigurować bramę domyślną dla switcha.
- Pamiętaj, aby adres interfejsu vlan 20 należał do właściwej puli adresowej.
- Dla uprzyjemnienia pracy, na linii konsolowej i liniach VTY możesz wyłączyć "wcinanie się" komunikatów logów podczas pisania.
- Pamiętaj, aby adres interfejsu vlan 20 należał do właściwej puli adresowej.
10. Na routerze R_ISP wykonaj te same czynności, które zostały opisane w poleceniu 9, poza tworzeniem interfejsu vlan 20.
- Zweryfikuj możliwość połączenia SSH z obu hostów do SW i R_ISP.
- Zweryfikuj, czy owe połączenie wymaga podania nazwy użytkownika i hasła
11. Na routerze INTERNET manualnie skonfiguruj zegar, a następnie uruchom serwer czasu NTP z parametrem STRATUM 1.
12. Na routerze R_ISP i switchu SW manualnie skonfiguruj zegar, a następnie skonfiguruj je jako klientów NTP korzystających z serwera na routerze INTERNET.
- Sprawdź, czy zegary SW i R_ISP zostały zsynchronizowane z serwerem NTP.
13. Na switchu SW i routerze R_ISP stwórz taką access-listę, która umożliwia logowanie po SSH tylko z pojedynczego hosta w vlan 20. Przypisz utworzoną access listę do pierwszych pięciu linii VTY. Utwórz również access-listę blokującą wszystko i dopisz ją do pozostałych linii VTY.
- Sprawdź, czy próba połączenia po SSH z hosta w vlan 10 zakończy się powodzeniem - połączenie odrzucone.
- Sprawdź, czy próba połączenia po SSH z hosta w vlan 20 zakończy się powodzeniem.
:: przykładowe rozwiązanie
! KONFIGURACJA SWITCH SW :

clock set 10:10:10 25 November 2025
ntp server 11.12.255.254
no ip domain lookup

hostname SW
ip domain name lan.int
enable secret cisco
username cisco privilege 15 secret cisco

ip ssh version 2
crypto key generate rsa modulus 1024

no ip routing
ip default-gateway 192.168.20.30

vlan 10
  name USERS
vlan 20
  name MGMT
vlan 50
  name EMPTY
vlan 90
  name NATIVE

interface g0/0
  description "trunk to R_ISP"
  switchport trunk encapsulation dot1q
  switchport mode trunk
  switchport trunk allowed vlan 10, 20
  switchport trunk native vlan 90

interface g0/1
  description "link to PC1"
  switchport mode access
  switchport access vlan 10
  switchport nonegotiate

interface g0/2
  description "link to PC2"
  switchport mode access
  switchport access vlan 20
  switchport nonegotiate

interface range g0/3, g1/0-3
  description "disabled"
  switchport mode access
  switchport access vlan 50
  switchport nonegotiate
  shutdown

interface vlan 20
  ip address 192.168.20.29 255.255.255.224

ip access-list standard SSH-ALLOW
  permit host 192.168.20.1 log
  deny any

ip access-list standard SSH-DENY
  deny any

line console 0
  login local
  logging synchronous

line vty 0 4
  login local
  logging synchronous
  transport input ssh
  transport output ssh
  transport prefer ssh
  access-class SSH-ALLOW

line vty 5 9
  login local
  transport input none
  transport output none
  access-class SSH-DENY in
! KONFIGURACJA SWITCH R_ISP :

clock set 10:10:10 25 November 2025
ntp server 11.12.255.254
no ip domain lookup

hostname R_ISP
ip domain name lan.int
enable secret cisco
username cisco privilege 15 secret cisco

ip ssh version 2
crypto key generate rsa modulus 1024

interface g0/1
  description "link to internet"
  ip address 111.12.13.14 255.255.0.0
  ip nat outside
  no shutdown

interface g0/0
  description "interface for subs"
  no shutdown

interface g0/0.10
  description "gw for vlan 10"
  encapsulation dot1q 10
  ip address 192.168.10.30 255.255.255.224
  ip nat inside

interface g0/0.20
  description "gw for vlan 20"
  encapsulation dot1q 20
  ip address 192.168.20.30 255.255.255.224
  ip nat inside

ip route 0.0.0.0 0.0.0.0 11.12.255.254

ip dhcp pool 10
  network 192.168.10.0 /27
  default-server 192.168.10.30
  dns-server 8.8.8.8
  lease 0 7

ip dhcp pool 20
  network 192.168.20.0 /27
  default-server 192.168.20.30
  dns-server 8.8.8.8
  lease 0 7

ip dhcp excluded-address 192.168.10.30
ip dhcp excluded-address 192.168.20.30

ip access-list standard NAT
  permit 192.168.10.0 0.0.0.31 log
  permit 192.168.20.0 0.0.0.31 log
  deny any

ip access-list standard SSH-ALLOW
  permit host 192.168.20.1 log
  deny any

ip access-list standard SSH-DENY
  deny any

ip nat inside source list NAT interface g0/1 overload

line console 0
  login local
  logging synchronous

line vty 0 4
  login local
  logging synchronous
  transport input ssh
  transport output ssh
  transport prefer ssh
  access-class SSH-ALLOW in

line vty 5 9
  login local
  access-class SSH-DENY in
  transport input none
  transport output none
! KONFIGURACJA ROUTER INTERNET

clock set 10:10:10 25 November 2025
ntp master 1

interface g0/1
  description "link to lan"
  ip address 111.12.255.254 255.255.0.0
  no shutdown

interface loopback0
  ip address 8.8.8.8 255.255.255.255
! KOMENDY TROUBLESHOOTING

show ip interface brief
show vlan brief
show interfaces trunk
show ip route
ping
traceroute
show ip dhcp bindings
show ip dhcp ????????
show ip nat translations
show ip nat ???????
show ip access-lists
show clock
show ntp status
show ntp association